
手机扫描下载
DirtyFrag 是一款面向高级 Android 安全研究与渗透测试领域的专业工具,主要协助用户发现并利用 Android 系统内核中的逻辑漏洞或权限提升缺陷。该应用并非面向普通大众的日常娱乐软件,而是专为具备 Linux 内核知识、熟悉 Shell 脚本及系统底层架构的安全研究人员设计。在版本 1.16 中,开发团队进一步优化了对新型 Android 版本的兼容性检测机制,增强了漏洞触发的稳定性,旨在为红队成员和白盒测试人员提供一套高效、低干扰的提权验证方案。请注意,使用本工具需严格遵守所在地区的法律法规,严禁用于非法入侵或破坏系统安全。
DirtyFrag 内置了先进的内核模块分析引擎,能够实时扫描当前设备的 Android 内核版本,精准识别已知及潜在的提权漏洞点。它不再依赖简单的版本比对,而是通过动态内存映射分析,判断特定内核函数是否存在缓冲区溢出或竞态条件风险,从而确保提权操作的可行性。
针对已识别的漏洞,DirtyFrag 提供了一键式 Payload 注入功能。用户无需手动编写复杂的 C 代码或汇编指令,只需在界面上选择对应的利用模块,工具会自动加载必要的共享库并执行系统调用,完成从普通用户(unprivileged)到超级用户(root)的权限跃迁,极大降低了操作门槛。
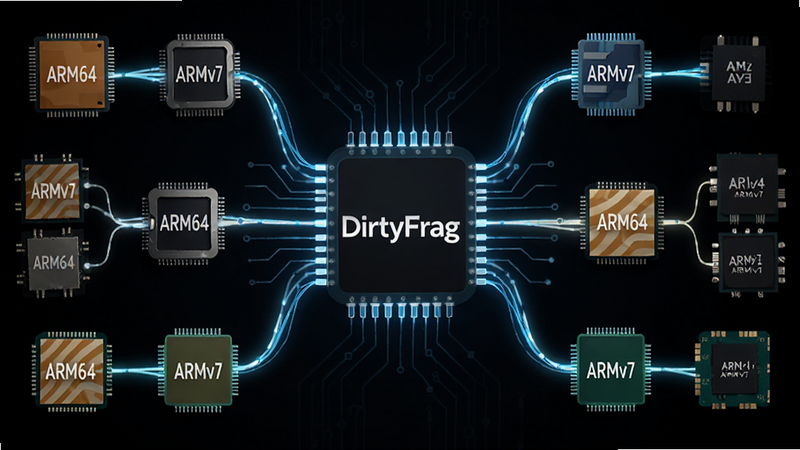
考虑到 Android 设备硬件生态的多样性,DirtyFrag 1.16 版本特别优化了对 ARM64 和 ARMv7 架构的支持。无论您的设备搭载的是高通骁龙、联发科天玑还是三星 Exynos 处理器,该工具都能通过动态链接器自适应加载正确的二进制执行文件,确保在不同芯片组上均能稳定运行,避免因架构不匹配导致的崩溃或无响应问题。
为了防止误操作导致系统变砖,DirtyFrag 在每次执行敏感操作前都会生成完整的系统状态快照。同时,它具备详细的操作日志记录功能,包括时间戳、执行命令、返回码以及内存地址变化,方便用户在事后进行审计或回溯分析。所有日志均加密存储,防止被恶意软件窃取或篡改,保障研究数据的安全性。
| 阶段 | 核心机制 | 技术细节 | 用户可见状态 |
|---|---|---|---|
| 环境探测 | 读取内核版本与特性标志 | 解析 /proc/cpuinfo 与 uname 信息,匹配漏洞库 | 显示“正在检测设备兼容性” |
| Payload 加载 | 动态内存映射共享库 | 利用 mmap 系统调用将恶意代码注入进程空间 | 进度条显示“加载利用模块” |
| 漏洞触发 | 执行特定系统调用序列 | 利用竞态条件或溢出漏洞获取内核控制 | 界面闪烁并提示“提权成功” |
| 权限固化 | 设置 UID 为 0 并持久化 | 修改进程用户标识,写入 /data/local 目录 | 终端显示 root 提示符 |
高危警告:请勿在存有重要数据的主设备上直接运行,建议先进行双清或备份。
1. 开启开发者选项:进入系统设置,连续点击“版本号”7次以解锁开发者模式,这是执行任何高级命令的前提,
2. 关闭 SELinux:虽然 DirtyFrag 旨在提权,但部分机型严格的 SELinux 策略可能拦截执行,建议在测试环境中先设为 Permissive 模式,
3. 检查存储空间:确保至少预留 200MB 可用空间,用于临时文件交换和日志写入,避免因空间不足导致进程被杀,
4. 严禁在 OTA 更新期间使用:系统更新会重写内核和系统分区,此时运行提权工具极大概率导致系统崩溃甚至变砖,
5. 监控内存占用:若发现手机明显发热或卡顿,立即强制停止应用,防止后台资源耗尽引发系统不稳定,
6. 权限最小化原则:仅授予必要的存储权限,拒绝不必要的网络或位置权限请求,以降低被第三方监控的风险,
7. 备份 NVRAM 分区:在尝试高风险漏洞利用前,务必通过 TWRP 或官方备份工具备份基带分区,以防手机丢失信号或无法开机,
8. 使用 ADB 辅助:若应用界面出现闪退,可通过电脑端 ADB 命令直接调用二进制文件,获取更详细的错误日志以便排查,
9. 保持电量充足:确保电量在 50% 以上,避免因低电量保护机制中断提权过程,导致系统处于中间状态无法恢复,
10. 阅读免责声明:用户需自行评估风险,开发者不对因使用本工具导致的任何数据丢失或硬件损坏承担责任。
首先,您需要从官方渠道或可信的第三方仓库下载 DirtyFrag 的 APK 安装包。由于该应用涉及系统底层操作,Android 10 及以上版本默认禁止安装未知来源应用,因此您需要先在“设置-安全”中允许“安装未知应用”。下载完成后,点击 APK 文件,系统将引导您完成安装。安装完毕后,首次启动时请务必仔细阅读用户协议和风险警告,切勿盲目点击“同意”。建议在模拟器或备用机上先行测试,确认设备兼容后再用于真机。
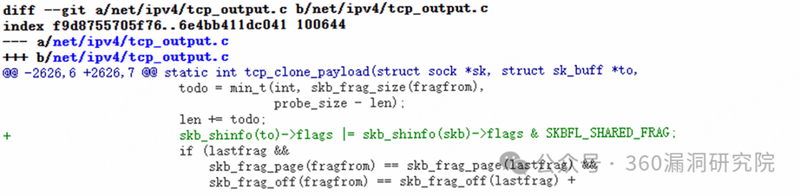
DirtyFrag 的核心原理是基于 Android 内核中存在的特定逻辑漏洞。它利用竞态条件或缓冲区溢出等缺陷,构造特殊的系统调用序列,使内核在错误地处理请求时,将攻击者的代码加载到内核空间中执行。一旦代码在内核空间获得执行权,即可修改进程的 UID 为 0(即 root 用户),从而绕过 Android 的安全沙箱机制,获得对系统的完全控制权。这是一种高级的安全测试技术,需由专业人员谨慎操作。
从软件本身而言,DirtyFrag 是开源社区中较为知名的提权工具,代码经过一定程度的审计,其安全性相对较高。然而,从使用风险角度看,任何提权操作都具有潜在的不稳定性,尤其是在未经过充分测试的内核版本上。因此,不能简单地说它“安全”或“不安全”,而是说它在特定条件下是“有效”的。用户应将其视为一把双刃剑,既要利用其强大的功能,也要警惕可能带来的系统损坏风险。
特别说明
 格物云哨1.0.3 安卓版 安全监测
格物云哨安卓版是一款专注于移动端网络安全与系统优化的辅助工具。它具备智能风险拦截、后台资源监控及隐私数据守护等核心功能,能有效识别恶意应用、优化手机运
 safewtl1.5 智能安全管家
safewtl1.5安卓版是一款专注于移动端安全与隐私保护的轻量化工具。它提供智能风险拦截、精细权限管控及流量纯净优化三大核心功能,有效防范恶意软件与数据泄露。
 三十天时刻智护1.0.0 安卓 智能守护工具
三十天时刻智护安卓版是一款轻量级智能安全守护工具,专为Android用户设计。它具备智能行为分析、深度权限管控及低耗长效守护等核心功能,能有效拦截恶意广告、保
 Veesky X1.0.0 智能生活助手
VeeskyX安卓版是一款专为安卓系统打造的智能效率助手,集一键加速、隐私安全守护、智能电池管理及个性化界面定制于一体。软件运行流畅,无广告打扰,支持跨设备数
 希睿云安全1.3.11 安卓 安全守护
希睿云安全安卓版下载,提供智能病毒查杀、应用权限管理、垃圾清理加速及流量监控功能。轻量化设计,无广告打扰,深度保护手机隐私与系统流畅性。支持Android系统
 咖德安保2.3.0 安卓 智能防护
咖德安保安卓版是一款专为安卓手机打造的智能安全助手,集病毒查杀、隐私保护、广告拦截与深度清理于一体。它通过轻量级引擎实时监控后台,有效防范恶意软件与隐
 微信安卓版8.0.76下载2026最新版社交聊天
 camera remote最新版官方下载2026系统工具
 富士相机官方下载app2024最新版(camera remote)图片图像
 小红书google play版下载2026最新版生活服务
 韩小圈(韩剧TV)免费下载2026最新版影音播放
 NodeVideo官方下载2026最新免费版系统工具
 tabtab游戏平台(taptap)官方下载2025最新版本游戏工具
 优酷视频下载安装官方免费下载2025安卓特别
 谷歌地球app下载手机版2025安卓版中文最新免费版导航地图
 X一Status app官方安卓最新版本下载安装主题壁纸
 椒盐音乐app手机版下载2025最新版本影音播放
 阿吉泰健康课堂下载app官方版医疗健康
Copyright © 2020-2024 www.aiskycn.com All Rights Reserved
鄂ICP备2023002227号-4 鄂公网安备42010702000531号 举报邮箱:982571910@qq.com
 星叩软件
 个人公积金管家
 汇通机动车驾驶员法培考试软件
 U鱼
 益寿光年
 友合yooho
 大明班车
 大小: 72.3M


